Een gehackte FiveM server begint vaak met een script uit een onbetrouwbare bron. Zo voorkom je dat, en zo ruim je het op als het toch misgaat.
Waarom gelekte scripts gevaarlijk zijn
Een gelekt script is een betaald script dat zonder toestemming gratis wordt gedeeld. Zulke kopieën bevatten vaak een backdoor: verborgen code waarmee een vreemde:
- commando's op je server uitvoert en zichzelf adminrechten, geld of items geeft;
- je server.cfg uitleest, met je licentiesleutel en je databasewachtwoord;
- de code verspreidt naar je andere resources.
Haal scripts daarom alleen bij de maker, de Cfx Marketplace of de Releases op het Cfx.re-forum. Betaalde scripts koop je via de Cfx Marketplace of Tebex: andere verkoop staat Cfx.re niet toe. Zie ook Gekochte FiveM-scripts (escrow) laten werken.
De melding "contains prohibited logic"
FiveM blokkeert resources waarin het kwaadaardige code herkent. Jij of je spelers zien dan een melding zoals Resource mijnscript contains prohibited logic. Volgens Cfx.re gaat het om code die andere resources kan besmetten of het spel voor spelers verpest.
De genoemde resource is niet altijd de bron, want besmette code verspreidt zich. Volg daarom de stappen hieronder.
Denk je dat je server besmet is?
Andere signalen: onbekende beheerders in txAdmin, vreemde regels in je server.cfg of spelers die ineens geld of adminrechten hebben. Doe dan dit:
- Stop je server.
- Maak bij Backups een back-up met Create backup en zet Locked aan, zodat je instellingen bewaard blijven. Zet die nooit in zijn geheel terug.
- Klik bij Databases op Database Details en dan op Rotate Password. Zet het nieuwe wachtwoord in je
mysql_connection_string. - Maak een nieuwe licentiesleutel aan en vernieuw andere sleutels uit je server.cfg, zoals je Tebex-sleutel.
- Verwijder onbekende beheerders bij Admins in txAdmin en onbekende regels uit je server.cfg.
- Installeer FXServer opnieuw bij Artifacts en klik daarna op Clear Cache.
- Verwijder je resources en zet ze één voor één terug vanuit de originele download. Start na elk script je server en kijk in de console.
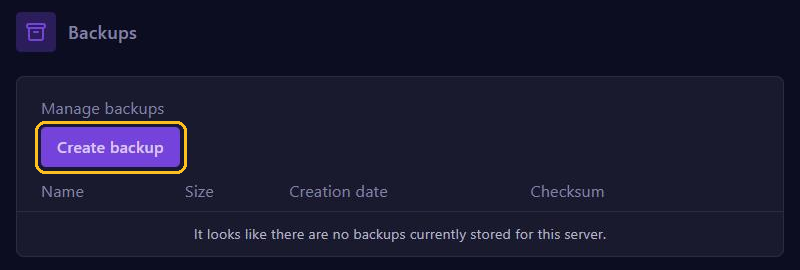
Is een oudere back-up zeker van vóór de besmetting? Zet die dan na stap 2 terug, in plaats van stap 6 en 7. Je database zit niet in een back-up.
Instellingen die je server beschermen
ScriptHookV Allowed is een schakelaar in de server.cfg editor. De andere instellingen uit de documentatie van FiveM voeg je toe met Manual Edit, boven de ensure-regels. Zie ook Geavanceerde server.cfg-instellingen.
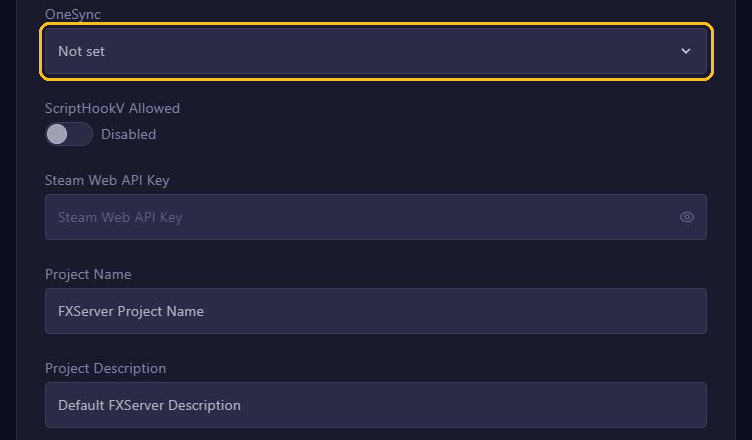
- ScriptHookV Allowed (
sv_scriptHookAllowed): laat dit op Disabled. Aan laat het spelers met Script Hook V toe, die daarmee plugins zoals het oude Lambda Menu gebruiken. Cfx.re raadt dat af: het maakt je server kwetsbaar. sv_pureLevel: blokkeert aangepaste gamebestanden bij je spelers.1staat audiobestanden en bekende grafische mods nog toe,2niets.sv_entityLockdown: metrelaxedmogen scripts bij de speler geen auto's of objecten meer maken, metstrictmag de game van de speler niets maken. Test dit eerst, want scripts die zo spawnen werken dan niet meer.rcon_password: zonder deze regel staat RCON, beheer op afstand, uit. Laat dat zo: je hebt de console en txAdmin al.sv_endpointPrivacy true: verbergt de IP-adressen van je spelers in de openbare gegevens van je server.
Een voorbeeld:
sv_pureLevel 1
sv_endpointPrivacy true
Staat een regel er al, pas dan alleen de waarde aan. Klik op Save en herstart je server.
In Manual Edit zie je ook je licentiesleutel in gewone tekst. Maak er geen screenshot van en deel hem met niemand.